「この顧客リスト、同僚に送っていいのかな?」
「この資料、生成AIに貼っても大丈夫?」
仕事をしていると、個人情報を扱う場面はかなりあります。
営業なら顧客名簿。経理なら社員の住所や給与、銀行口座。管理職なら評価や面談記録。採用担当なら履歴書。現場でも、連絡網や作業員名簿を扱います。
一人ひとりが個人情報保護法を全部覚える必要はないと思います。
大事なのは、「その情報を、本当にこの人・この場所・この目的で扱っていいか?」と一度止まって考えられることです。
この記事では、会社の法務担当者ではなく、仕事で個人情報を扱う一個人が何に気を付ければいいのかを、日常の行動に落として整理します。
※この記事は2026年10月31日時点の個人情報保護委員会の公開情報を基準にしています。
- 最初に結論|迷ったら5つ確認する
- そもそも何が個人情報なの?
- 社内だから誰に見せてもいい、ではない
- 個人情報事故は「悪意」より日常の雑さでも起きる
- 紙は「置いた場所」がそのままアクセス権になる
- 似た名前は本当に間違える
- メールは「送ったら戻せない」前提で考える
- CCは「念のため」で増やしすぎない
- 持ち出すなら「なくしたらどうなる?」を考える
- 私物PC・私物USBへ勝手に移さない
- 共有フォルダは「誰が見えるか」まで確認する
- 生成AIへ個人情報をそのまま入れない
- 個人情報は集めすぎない
- もらった目的と違うことへ勝手に使わない
- 外部へ渡すときは一段慎重にする
- 給与・健康・評価などはさらに慎重に扱う
- 不要になった個人情報をずっと残さない
- 間違えたら隠さず、すぐ報告する
- 個人情報保護は情報システム部だけの仕事ではない
- 迷ったときは「必要か?」へ戻る
- 今日からできる個人情報チェックリスト
- まとめ|必要な人が、必要な目的で、必要な分だけ
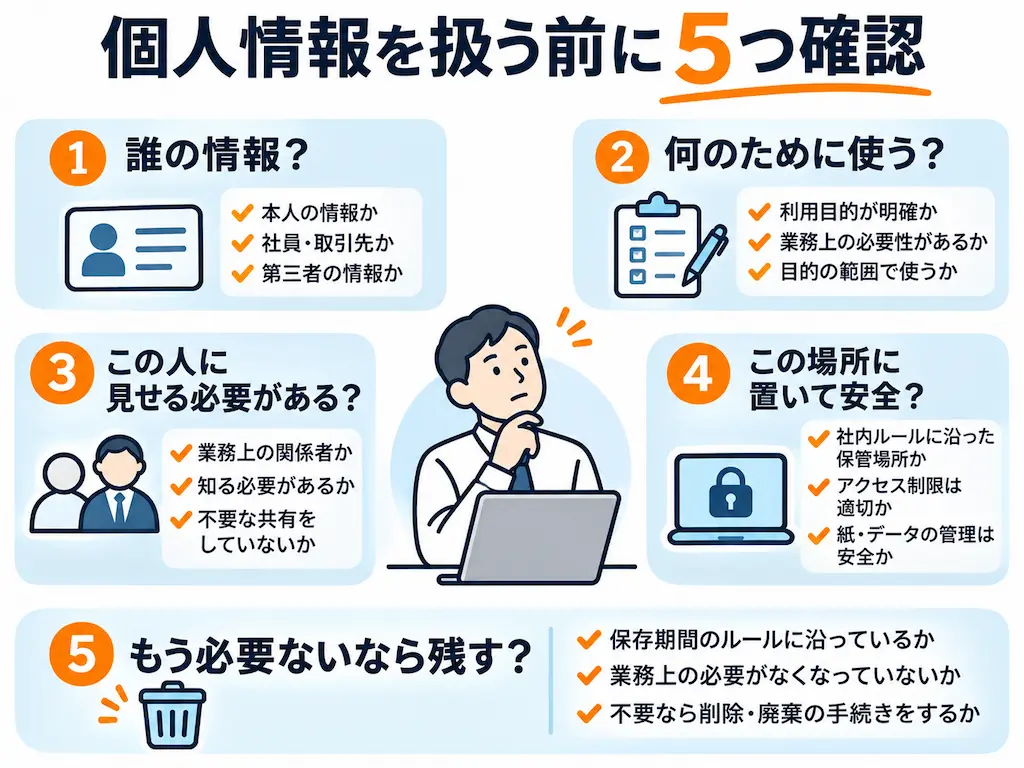
最初に結論|迷ったら5つ確認する
- 誰の情報?
- 何のために使う?
- この人に見せる必要がある?
- この場所に置いて安全?
- もう必要ないなら残す必要がある?
難しい法律用語より、まずこれです。
顧客名簿をメールで送ろうとしたときも、「個人情報保護法第何条だっけ?」ではなく、「この人に、この名簿全部を送る必要ある?」と考える。
そもそも何が個人情報なの?
個人情報は簡単に言えば、特定の個人を識別できる情報です。
- 氏名
- 顔写真
- 氏名と住所
- 氏名と電話番号
- 氏名と勤務先
- 履歴書
- 顧客情報
- 従業員情報
個人情報保護委員会は、氏名だけでも個人情報に該当し得るとしています。
また、単体では本人が分からなくても、他の情報と容易に照合して本人を識別できるものも個人情報になり得ます。
公開されている情報でも個人情報になり得る
会社ホームページに氏名や役職が載っていても、それだけで個人情報ではなくなるわけではありません。
公開されている=自由に何にでも使っていいではない、と考えます。
社内だから誰に見せてもいい、ではない
同じ会社の中でも、仕事上見る必要のない人まで個人情報へアクセスできる状態にする必要はありません。
給与一覧なら、人事や経理には必要かもしれない。でも営業部全員には必要ありません。
顧客住所なら発送担当には必要でも、関係のない部署まで見える必要はありません。
個人情報保護委員会のガイドラインでも、個人データへのアクセスは、担当者や取り扱う範囲を限定する考え方が示されています。
必要な人が、必要な情報だけ見る。
個人情報事故は「悪意」より日常の雑さでも起きる
個人情報漏えいというと、ハッキングやウイルスを想像しがちです。
でも実際には、もっと単純なことで起きます。
人事考課表を机に置いたまま帰った
以前、社長が人事考課表を机の上にそのまま置いて帰ったことがありました。翌日には、周囲の人がその内容を見ていました。
人事考課表には、評価点やコメント、処遇の判断材料など、本人や限られた担当者以外に見せる必要のない情報が含まれます。
高度なサイバー攻撃なんて必要ありません。机に置くだけで、見える人には見えます。
雇用契約書10人分を並べたら、給与まで見えた
もっと分かりやすい例もありました。
事務担当者が「雇用契約書にサインしてください」と、10人分ほどの契約書を何も隠さず机の上へ並べ、そのまま帰ってしまったことがあります。
一人ずつ封筒へ入れるわけでもない。裏返すわけでもない。他人の契約書を見えないようにする工夫もない。
その結果、従業員同士で他の人の給与が分かる状態になりました。
本人にサインしてもらう必要があることと、他の従業員にも見えていいことは全く別です。
個人情報事故は、特別な犯罪だけで起こるものではありません。「机に置いただけ」「全員分を並べただけ」「一応共有しただけ」のような普段の雑さでも起きます。
紙は「置いた場所」がそのままアクセス権になる
データなら、閲覧権限を設定できます。
でも紙は、机の上に置けば、そこを通る人が見られます。
- 机に放置しない
- プリンターに残さない
- 会議後に資料を置いて帰らない
- 必要なら鍵のかかる場所へ戻す
- 本人へ渡す書類は他人から見えないようにする
「誰に見せる書類か」を考えてから置く。
似た名前は本当に間違える
これは私自身、何度か経験があります。
高橋さん、山田さん、山本さん。
同じ名字の人が職場にも取引先にもいる。メールアドレスにも似たアルファベットが並びます。
慣れている相手ほど、「これだろう」と確認せず押してしまう。
電話なら、相手が違うと気付いて「すみません、間違えました」で終わることもあります。
でもメールは違います。
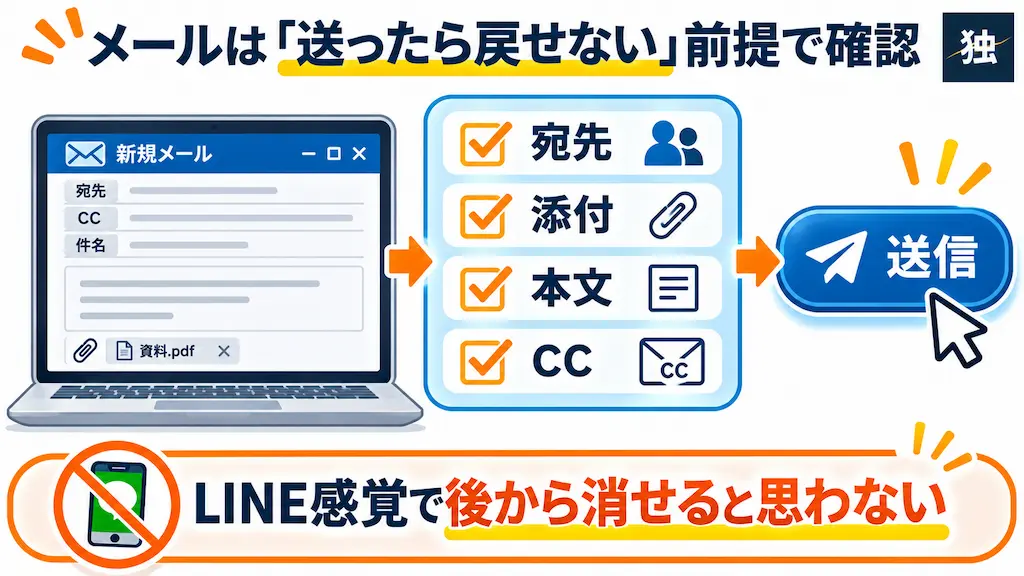
メールは「送ったら戻せない」前提で考える
メールは送信した瞬間、相手側へ渡る可能性があります。
顧客情報、見積書、契約書、社員情報、添付ファイル、過去メールの引用まで付いていたら、気付いた頃にはすでに開かれているかもしれません。
Gmailなどには短時間の送信取り消し機能がありますが、実質的には送信を少し待機させ、その間だけキャンセルできる仕組みです。Outlookにも条件付きの取り消し機能がありますが、社外メールまで自由に回収できるわけではありません。
LINEのように「間違えたら後から送信取消しすればいい」と思わない。
特に社外メールは、送ったら戻せないを前提にします。
送信前に見るのは「宛先・添付・本文・CC」
- 宛先は本当にその人か
- 会社名まで合っているか
- 添付ファイルは相手用か
- Excelの別シートに不要情報が残っていないか
- 本文に別の顧客名が残っていないか
- 過去メールの引用に不要情報がないか
- CC全員に見せる必要があるか
名前を見た、ではなく、相手を確認した。までやる.
CCは「念のため」で増やしすぎない
個人情報を含むメールなら、CCへ追加する前に、本当にその人も見る必要があるかを考えます。
関係者を増やすほど、情報へアクセスできる人も増えます。
「念のため共有」は、個人情報ではやりすぎない。
持ち出すなら「なくしたらどうなる?」を考える
ノートPC、USBメモリ、紙の名簿、スマホ。
個人情報が入ったものを会社の外へ持ち出すなら、「これを電車に忘れたらどうなる?」と考えます。
個人情報保護委員会のガイドラインでも、個人データを記録した機器・電子媒体・書類の盗難や紛失を防ぎ、持ち運び時には容易に内容が分からないよう措置することが示されています。
- 必要なデータだけ持ち出す
- 会社のルールに従う
- パスワードや暗号化を使う
- 紙をむき出しで持ち歩かない
- 使い終えたら戻す・削除する
持ち出さなくて済むなら、持ち出さない。
私物PC・私物USBへ勝手に移さない
「家でも続きをやりたい」「会社PCが使いにくい」からと、顧客リストや社員情報を私物PCへコピーするのは慎重に考えます。
会社が管理している端末と私物端末では、アクセス権、セキュリティ、更新、バックアップ、退職時のデータ回収などの管理が違います。
会社のルールで許可されていないなら、勝手に移さない。
共有フォルダは「誰が見えるか」まで確認する
Google Drive、OneDrive、共有サーバー、チャット添付などは便利です。でも保存するときは、「どこへ置いたか」より「誰が見られるか」を確認します。
全社。部署全員。リンクを知る全員。特定メンバーのみ。設定によって範囲は全く違います。
共有できたからOKではなく、必要な人だけに共有できているかまで確認する。
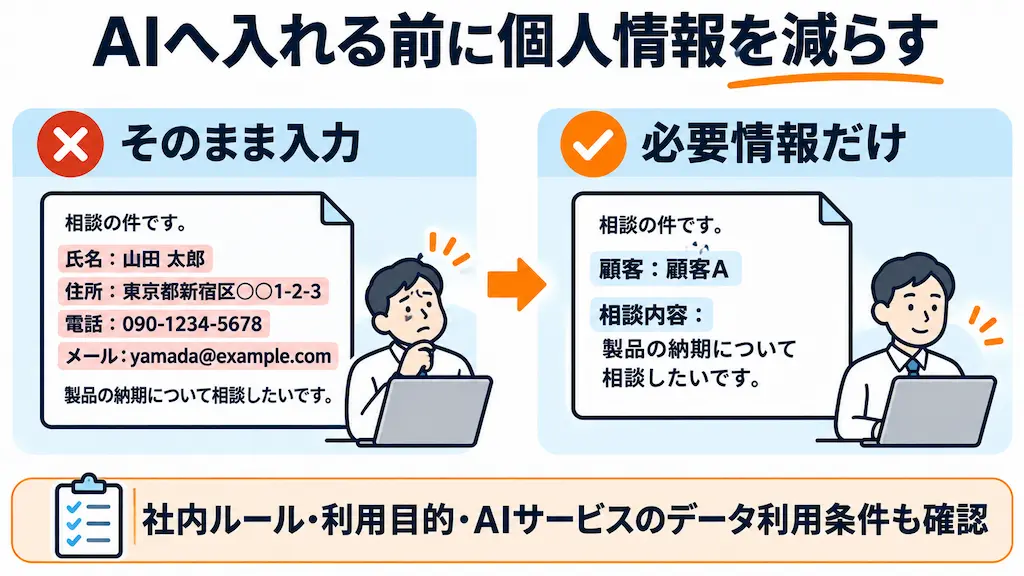
生成AIへ個人情報をそのまま入れない
生成AIを仕事で使うと、「このメールを直して」「この履歴書を要約して」「この顧客対応を考えて」と入力したくなります。
その文章に、顧客名、メールアドレス、電話番号、住所、社員名、履歴書、面談内容などが入っていることがあります。
個人情報保護委員会は、生成AIへ個人情報を含むプロンプトを入力する場合、特定された利用目的を達成するために必要な範囲か十分確認する必要があるとしています。
さらに個人データを入力する場合は、AIサービス提供者がその個人データを機械学習に利用しないこと等も十分確認する必要があると案内しています。
便利だから、とりあえず貼る。はやめる。
AIを使うなら、まず個人を消せないか
氏名が必要ないなら「顧客A」に置き換える。
メールアドレス、電話番号、住所を削る。
必要な文章だけ残す。
AIに必要のない個人情報は、入力する前に消す。
そのうえで、社内ルール、利用目的、利用するAIサービスのデータ利用条件を確認します。
個人情報は集めすぎない
「あとで使うかもしれない」で情報を増やしすぎない。
名前とメールアドレスだけで目的を達成できるのに、住所、生年月日、勤務先、電話番号まで取る必要があるのか。匿名で足りるアンケートに氏名が必要なのか。
持っていなければ、漏らすこともありません。
もらった目的と違うことへ勝手に使わない
商品発送のために取得した住所を、全く別の目的へ勝手に使う。こうした扱いには注意が必要です。
個人情報保護法では、利用目的をできる限り特定し、原則としてその範囲を超えて扱う場合には本人の同意が必要となります。
「この情報、何のためにもらったんだっけ?」と確認します。
外部へ渡すときは一段慎重にする
別会社や外部の人へ個人データを渡す場合は、社内共有とは扱いが違います。
個人データの第三者提供は、原則として本人の同意が必要です。
たとえば取引先から「○○さんの携帯番号を教えて」と言われても、知っているからそのまま渡していいとは限りません。
知っている情報と、渡していい情報は別。
給与・健康・評価などはさらに慎重に扱う
給与、銀行口座、健康情報、人事評価、懲戒、マイナンバーなどは特に慎重に扱います。
病歴など一部の情報は、法律上「要配慮個人情報」として特別な取扱いがあります。マイナンバーにも別の厳しい利用制限があります。
迷ったら、自分だけで判断せず、人事・総務・経理・情報管理担当など責任を持つ人へ確認します。
不要になった個人情報をずっと残さない
紙の名簿、昔のExcel、退職者一覧、古い顧客リスト、ダウンロードしたコピー。
必要性がなくなったものは、会社の保存ルールや法令上必要な期間を確認したうえで整理します。
紙なら適切にシュレッダー等で処理する。電子媒体も復元されにくい方法で処分する。
捨てるところまで個人情報管理です。
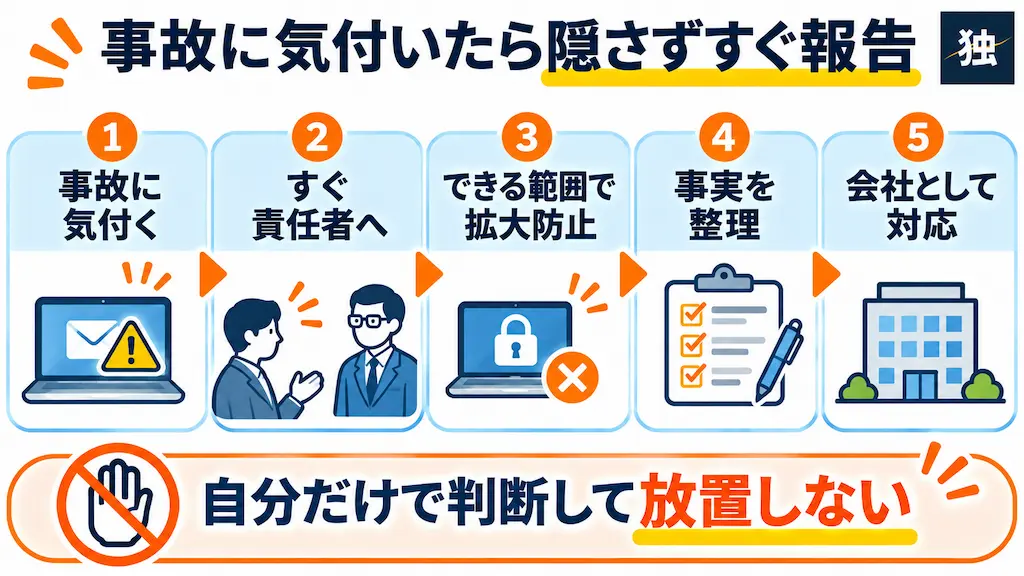
間違えたら隠さず、すぐ報告する
別の取引先へメールを送った。顧客名簿をなくした。PCを電車へ置き忘れた。共有設定を間違えた。
こういうとき、一番まずいのは、「怒られるから黙っておこう」です。
一個人がまずやるのは次の4つです。
- すぐ責任者へ報告する
- できる範囲で被害拡大を止める
- 何が起きたか整理する
- 勝手に記録や証拠を消さない
一定の個人データ漏えい等では、事業者に個人情報保護委員会への報告や本人通知が義務付けられます。報告対象の場合、速報は発覚から概ね3〜5日以内とされています。
現場の一人が止めてしまわず、事故に気付いたらまず上げる。
個人情報保護は情報システム部だけの仕事ではない
会社が高いセキュリティシステムを入れても、社員が顧客名簿を全員へ送れば漏れます。
アクセス権を厳しくしても、人事考課表を机へ置きっぱなしなら見られます。
AI利用ルールがあっても、個人が顧客情報を勝手に入力すれば意味がありません。
個人情報保護は、一人ひとりの小さな判断の積み重ねです。
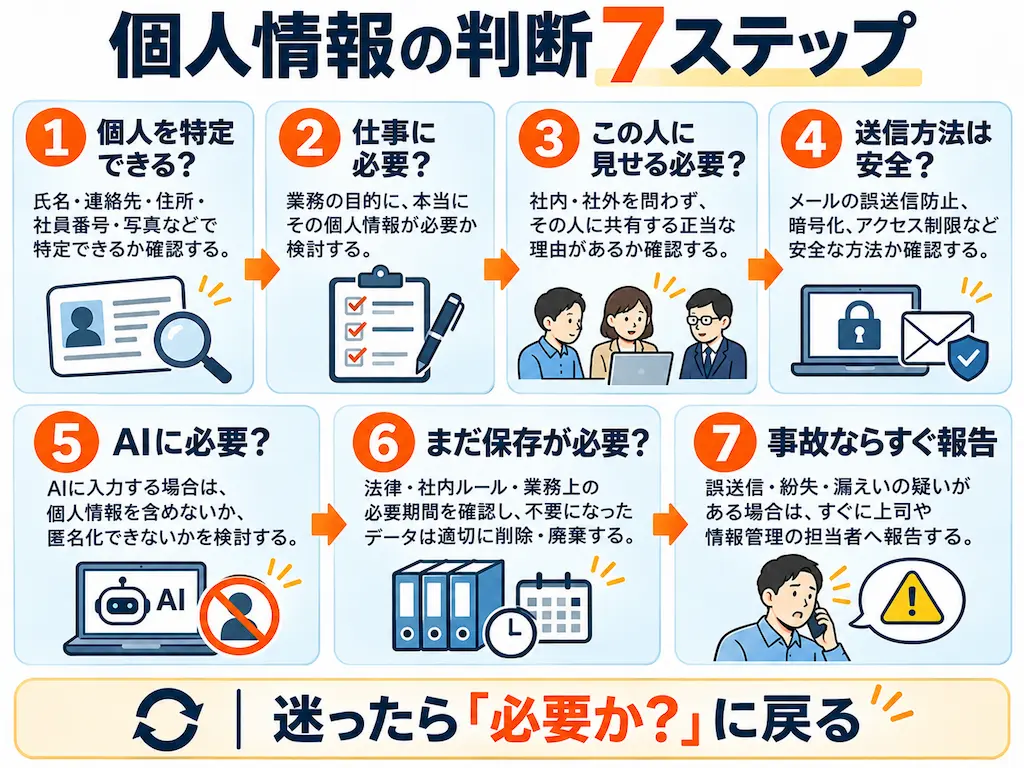
迷ったときは「必要か?」へ戻る
- 個人を特定できる?
- この仕事に必要?
- この人に見せる必要がある?
- この方法で送って安全?
- AIへ入れる必要がある?
- まだ保存する必要がある?
- 事故ならすぐ報告した?
迷ったら「必要か?」へ戻る。
今日からできる個人情報チェックリスト
- 顧客リストを関係のない人まで見られる場所に置いていない
- メール送信前に宛先・添付・本文・CCを確認している
- LINEのように後から消せる感覚でメールを送っていない
- 紙の個人情報を机やプリンターへ放置していない
- 他人の給与や評価が見える書類を並べていない
- 個人情報入りのUSBやPCを不用意に持ち歩いていない
- 会社の許可なく私物PCへデータをコピーしていない
- クラウドの共有範囲を確認している
- AIへ顧客名や社員名をそのまま入力していない
- 不要な個人情報を集めていない
- 取得目的と関係のない使い方をしていない
- 外部へ個人情報を渡す前に確認している
- 不要になったコピーやファイルを放置していない
- 誤送信や紛失を隠さず報告できる
まとめ|必要な人が、必要な目的で、必要な分だけ
個人情報保護法を全部覚える必要はありません。
仕事をする一個人として覚えておきたいのは、必要な人が、必要な目的で、必要な分だけ扱う。ことです。
誰でも見られる場所へ置かない。念のため共有しない。勝手に持ち出さない。AIへ何でも貼らない。不要になったら残し続けない。
そして、間違えたら隠さずすぐ報告する。
「この情報、本当にここで必要?」と一度止まる。その数秒が、一番簡単な個人情報対策です。